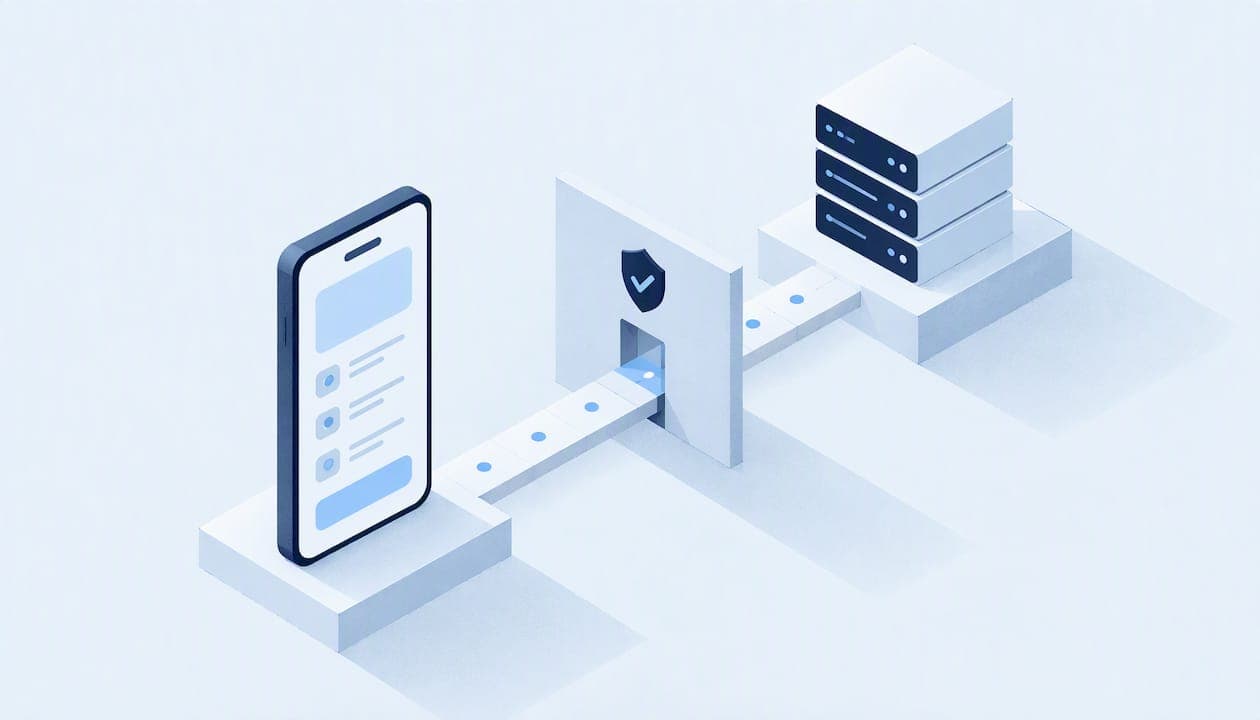
Si tu empresa tiene una app, o va a encargar una, la seguridad no se resuelve instalando un antivirus en el móvil. Se resuelve en tres capas: cómo se construye la app (almacenamiento, autenticación, comunicaciones, permisos), cómo se gestionan los dispositivos y los datos de la empresa, y cómo se cumple la normativa de protección de datos. Esta guía recorre las tres con criterios que puedes exigir a quien desarrolle tu software y comprobar tú mismo.
No hablamos de qué app de seguridad descargar para tu teléfono personal. Hablamos de la seguridad de las aplicaciones que usan tus clientes o tu equipo y de los datos que manejan.
TL;DR
- La seguridad de una app se diseña desde el principio: cifrado, autenticación robusta y permisos mínimos cuestan mucho menos al empezar que al corregir después.
- El estándar de referencia para desarrollar y auditar es OWASP MAS: MASVS para definir los controles y MASTG para probarlos.
- En España, la AEPD exige política de privacidad específica de la app, accesible en dos clics, y consentimiento granular. La empresa responde de las brechas, también si vienen de librerías de terceros.
- Para equipos con móviles de empresa o personales (BYOD), combina MDM o MAM, MFA, VPN y formación contra el phishing.
- Una auditoría útil mezcla análisis estático, dinámico y de comunicaciones. Una sola técnica deja puntos ciegos.
Tabla de contenidos
- Por qué una app móvil no se protege como una web
- Los riesgos que más se repiten
- Seguridad desde el diseño: el estándar OWASP MAS
- Cumplimiento en España: lo que exige la AEPD
- Cómo se audita una app de verdad
- Seguridad móvil empresarial: dispositivos, datos y personas
- Nuestra perspectiva
- Si necesitas una app segura desde el primer día
- Plan de acción en cinco pasos
- Preguntas frecuentes
- Fuentes
Por qué una app móvil no se protege como una web
Una app vive en un dispositivo que no controlas: puede estar rooteado, perderse, conectarse a una wifi pública o tener instaladas otras apps maliciosas. Además, el código se distribuye al usuario, así que cualquiera puede descargarlo y estudiarlo. La guía de seguridad móvil de OWASP parte de esa idea: el desarrollo móvil plantea retos de seguridad distintos a los de las webs y otros programas.
Esto tiene una consecuencia práctica para una pyme. Nada que sea secreto debe vivir dentro de la app: ni claves de API incrustadas en el código, ni lógica de negocio que dependa de que el usuario no mire. Lo importante se valida en el servidor.
Los riesgos que más se repiten
El OWASP Mobile Top 10 recoge las amenazas críticas, entre ellas el uso inadecuado de la plataforma, el almacenamiento inseguro y la falta de cifrado. Traducido a una app de negocio, los fallos habituales son estos:
| Riesgo | Cómo se ve en una app de empresa | Qué debería hacerse |
|---|---|---|
| Almacenamiento inseguro | Tokens, contraseñas o datos de clientes guardados en texto plano en el móvil | Usar el almacén seguro del sistema (Keychain en iOS, Keystore en Android) y guardar lo mínimo |
| Autenticación deficiente | Sesiones que no caducan, contraseñas débiles, sin segundo factor | Sesiones con caducidad, MFA en operaciones sensibles, verificación en servidor |
| Comunicaciones sin proteger | Datos viajando sin cifrar o con certificados mal validados | TLS en todas las conexiones y validación estricta del certificado |
| Permisos excesivos | La app pide cámara, ubicación o contactos sin necesitarlos | Solicitar solo lo imprescindible, en el momento en que se necesita |
| Código manipulable | Ingeniería inversa, versiones modificadas distribuidas fuera de la tienda | Ofuscación, comprobación de integridad y lógica crítica en servidor |
| Librerías de terceros | SDK publicitarios o de analítica que recogen más datos de los previstos | Revisar cada dependencia, actualizarla y eliminarla si no aporta |
No todos los riesgos pesan igual en tu caso. Una app de gestión de horas para un equipo pequeño no tiene el mismo perfil que una que procesa pagos o datos de salud. Por eso el primer paso es siempre decidir qué datos maneja y qué pasaría si se filtraran.
Seguridad desde el diseño: el estándar OWASP MAS
El proyecto OWASP MAS (Mobile Application Security) es el estándar de la industria para desarrollar y auditar apps seguras. Lo componen dos piezas que conviene conocer por nombre, porque son lo que puedes pedir en un contrato:
- MASVS (Mobile Application Security Verification Standard): la lista de controles que se esperan en una app segura. Es la referencia para quien diseña la arquitectura.
- MASTG (Mobile Application Security Testing Guide): el manual para verificar esos controles. Según la guía de desarrollo de OWASP, describe los procesos técnicos para comprobar que la app implementa lo que dice el MASVS.
El principio que lo atraviesa todo es el de mínimo privilegio. Según la propia guía de OWASP, la app debe pedir solo los permisos estrictamente necesarios y evitar guardar archivos con permisos permisivos que permitan un acceso no autorizado. Parece obvio, pero es uno de los errores más comunes cuando se añade una función "por si acaso".
Qué pedir a quien te desarrolle la app
Antes de firmar un encargo, estas preguntas te dan una idea clara de cómo trabaja el equipo:
- ¿Qué controles del MASVS se van a aplicar y a qué nivel, según la sensibilidad de los datos?
- ¿Dónde se almacenan tokens y datos locales, y qué pasa si el usuario pierde el teléfono?
- ¿Qué librerías de terceros se incluirán y qué datos envían fuera?
- ¿Quién actualiza las dependencias después del lanzamiento y con qué frecuencia?
- ¿Habrá una revisión de seguridad antes de publicar, y se entregará el informe?
Si las respuestas son vagas, es una señal. Si son concretas, ya tienes la base de un buen proyecto.
Cumplimiento en España: lo que exige la AEPD
La seguridad también es una obligación legal. La nota técnica de la AEPD sobre apps móviles detalla 26 directrices específicas de obligado cumplimiento según el RGPD y la LOPDGDD. Las que más afectan a una empresa pequeña:
- Política de privacidad completa y consistente: la misma información en la tienda de aplicaciones y dentro de la app, y accesible en un máximo de dos clics.
- Información específica: copiar la política genérica de la web corporativa es un error frecuente. La AEPD pide que describa el tratamiento de datos de esa app concreta.
- Consentimiento granular: uno por cada tratamiento no esencial, sin condicionar el uso básico de la app a aceptar tratamientos que no hacen falta para que funcione.
El INCIBE resume estas directrices en un artículo para empresas con app, útil como lista de repaso si no quieres leer el PDF completo.
La responsabilidad es tuya, aunque el fallo sea de un tercero
Este es el punto que más sorprende. En su estudio sobre flujos de información en Android, la AEPD subraya que el responsable del tratamiento, es decir, la empresa dueña de la app, responde de las brechas incluso cuando se producen a través de librerías de terceros. De ahí la "responsabilidad proactiva": auditar no solo el código propio sino toda la cadena de componentes, minimizar los datos recogidos y anonimizar por defecto cuando sea posible.
En la práctica: cada SDK que se añade a la app es una decisión de privacidad. Si una librería de analítica envía identificadores a un tercero, eso entra en tu política de privacidad y en tu responsabilidad.

Cómo se audita una app de verdad
Probar que la app "funciona" no es auditarla. Según el estudio de la AEPD, una auditoría eficaz en Android combina tres técnicas:
- Análisis estático: revisar el código sin ejecutarlo.
- Análisis dinámico: observar la app mientras se ejecuta.
- Análisis de comunicaciones: capturar y examinar el tráfico de red.
Centrarse solo en una deja puntos ciegos, sobre todo en apps con librerías de terceros, donde los flujos de datos no los controla directamente el desarrollador. El INCIBE-CERT tiene un artículo sobre auditorías de seguridad de apps Android que cubre aspectos como la seguridad estructural, la privacidad, el almacenamiento y la protección de las comunicaciones con los servidores.
Para equipos técnicos, existen herramientas abiertas de análisis automatizado, como MobSF, que cubren análisis estático, dinámico y de API. Sirven como primer filtro, pero no sustituyen a una revisión manual de la lógica de negocio.
Seguridad móvil empresarial: dispositivos, datos y personas
Proteger la app no basta si el móvil donde se usa está desprotegido. Para el entorno de empresa, SentinelOne distingue dos enfoques:
- MDM (gestión de dispositivos móviles): controla los dispositivos que son propiedad de la organización.
- MAM (gestión de aplicaciones móviles): protege los datos dentro de las aplicaciones, la opción lógica en entornos BYOD, donde el empleado usa su móvil personal.
La misma fuente recomienda cifrado de extremo a extremo, autenticación multifactor y VPN para conexiones remotas, además de borrado remoto, gestión centralizada de aplicaciones y un modelo de confianza cero que verifique las identidades de forma continua.
Si tu equipo usa móviles personales, la guía del INCIBE sobre BYOD enumera los riesgos de trabajar con dispositivos móviles: pérdida o robo de información, mal uso del dispositivo, robo del equipo y robo de credenciales.
El factor humano
La seguridad móvil es más una gestión de riesgos que un producto que se instala. Según SentinelOne, un empleado desinformado sigue siendo la mayor vulnerabilidad aunque haya MDM o VPN. Formar al equipo para reconocer el phishing y evitar redes wifi públicas para tareas sensibles rinde más que cualquier herramienta adicional.
Lista mínima para una pyme
- Bloqueo de pantalla y cifrado del dispositivo activados en todos los móviles que acceden a datos de la empresa.
- MFA en el correo, el CRM y cualquier app con datos de clientes.
- Posibilidad de borrado remoto si se pierde un teléfono.
- Separación entre datos personales y de empresa en los móviles BYOD.
- Actualizaciones del sistema y de las apps al día.
- Un responsable claro: alguien que decida qué apps se aprueban y qué hacer ante un incidente.
Nuestra perspectiva
Desde nuestro trabajo desarrollando apps y software a medida para pymes, vemos la seguridad como una consecuencia de construir bien, no como una capa que se añade al final. Por eso insistimos en productos mantenibles y escalables: una app que nadie puede actualizar con confianza acaba siendo insegura, aunque el primer día estuviera bien.
Lo que más nos importa al empezar un proyecto es cuánto dato necesita realmente la app. Cada dato que no recogemos es un dato que no se puede filtrar ni hay que justificar ante la AEPD. En herramientas de gestión de tareas, planificación o seguimiento en tiempo real, lo habitual es que se pueda funcionar con bastante menos de lo que el cliente piensa al principio.

También somos prudentes con las integraciones. Conectar APIs y automatizar procesos aporta eficiencia, pero cada conexión es una puerta. Preferimos pocas, bien documentadas y con permisos mínimos, y que el cliente sepa en todo momento qué servicios externos reciben qué datos.
Y un consejo honesto: si una app va a manejar datos especialmente sensibles, además de lo que haga el equipo de desarrollo conviene una revisión independiente. Quien construye tiende a no ver sus propios puntos ciegos.
— Rollis123
Si necesitas una app segura desde el primer día
Si estás pensando en una app móvil, un software a medida o la digitalización de procesos de tu empresa, puedes ver en la web de Roger Marimón los servicios de desarrollo web, apps móviles y software a medida. Para negocios que quieren controlar accesos, cámaras o sistemas conectados, está la propuesta de Can Marimón para Negocios. También puedes ver apps propias ya publicadas, como iTasky para gestión de tareas o RaceTrack, para conocer cómo trabajamos antes de encargar nada.
Plan de acción en cinco pasos
- Inventario: lista qué apps usa tu empresa (propias y de terceros) y qué datos maneja cada una.
- Clasificación: separa datos de clientes, datos de empleados y datos internos. Los dos primeros exigen más cuidado por el RGPD.
- Requisitos: si encargas una app, incluye en el contrato los controles de seguridad esperados (por ejemplo, referencias al MASVS), la revisión previa a publicación y quién mantiene las dependencias.
- Privacidad: revisa la política de la app con las directrices de la AEPD: específica, en dos clics, con consentimientos separados.
- Personas y dispositivos: define si usas MDM o MAM, activa MFA y haz una sesión corta de formación sobre phishing y wifis públicas.
Preguntas frecuentes
¿Qué es lo primero que debo revisar en la seguridad de mi app?
Empieza por los datos: qué guarda la app en el dispositivo y qué envía al servidor. Después comprueba que las comunicaciones van cifradas y que los permisos solicitados son los imprescindibles. Esos tres puntos cubren buena parte de los fallos más comunes.
¿Basta con un antivirus en los móviles de la empresa?
No. Un antimalware ayuda, pero no corrige una app mal construida ni sustituye al cifrado, la autenticación multifactor o la gestión de dispositivos. En entornos de empresa se recomienda además MDM o MAM y formación al equipo.
¿Soy responsable si la brecha viene de una librería de terceros?
Sí. La AEPD indica que el responsable del tratamiento, la empresa que explota la app, responde de las brechas incluso cuando se producen a través de componentes subcontratados. Por eso conviene revisar y mantener actualizadas todas las dependencias.
¿Qué dice la AEPD sobre la política de privacidad de una app?
Debe ser completa, igual en la tienda y en la app, específica de esa app y accesible en un máximo de dos clics. El consentimiento se pide de forma separada para cada tratamiento no esencial, sin condicionar el uso básico de la app.
¿Cómo sé si mi app ha sido bien auditada?
Pregunta qué técnicas se usaron. Una auditoría sólida combina análisis estático, dinámico y de comunicaciones, y se apoya en un estándar como OWASP MASVS y MASTG. Pide siempre el informe con los hallazgos y las correcciones aplicadas.
Fuentes
- AEPD: El deber de informar y otras medidas de responsabilidad proactiva en apps para dispositivos móviles
- AEPD: Análisis de los flujos de información en Android
- INCIBE: ¿Tu negocio tiene una App? Sigue las directrices de privacidad de la AEPD
- INCIBE-CERT: Auditorías de seguridad de apps Android
- INCIBE: Dispositivos móviles personales para uso profesional (BYOD)
- OWASP: Mobile Application Security Cheat Sheet
- OWASP Developer Guide: MASTG
- SentinelOne: Seguridad móvil empresarial, amenazas y retos